 恶意进程检测器恶意进程检测器
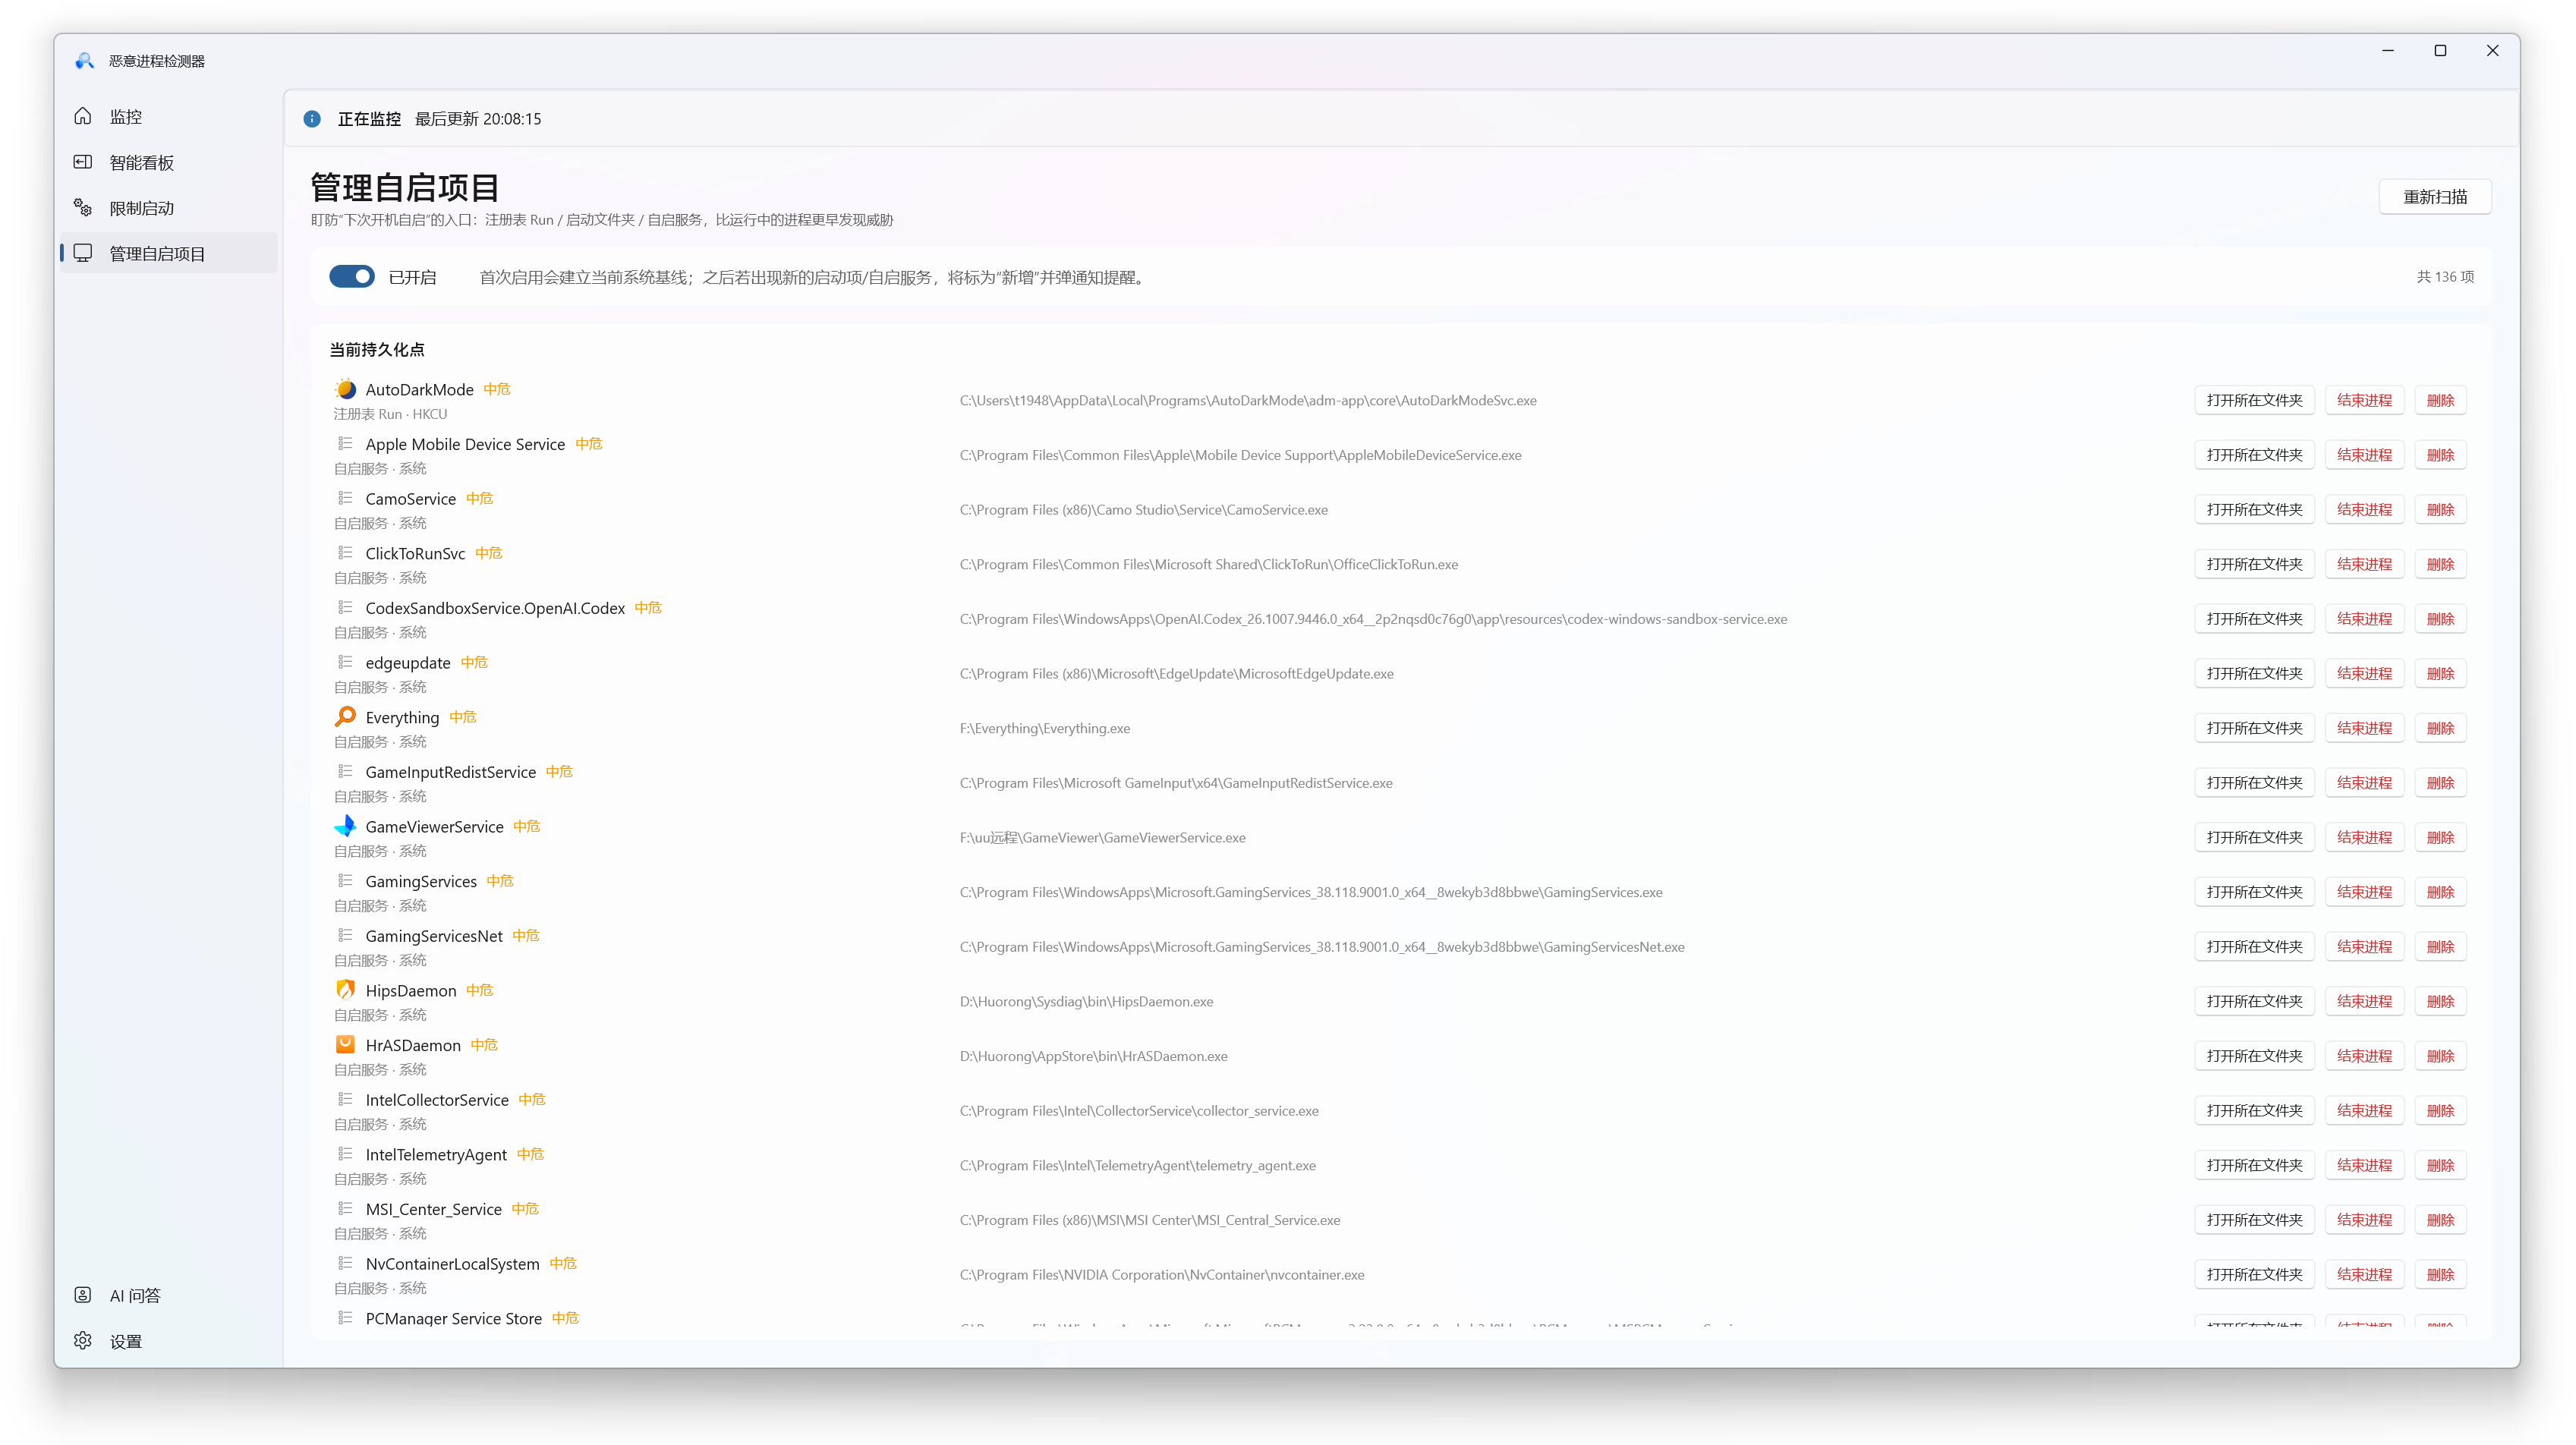
从实时监控、历史看板到强力限制,形成"发现 — 分析 — 处置"的闭环。
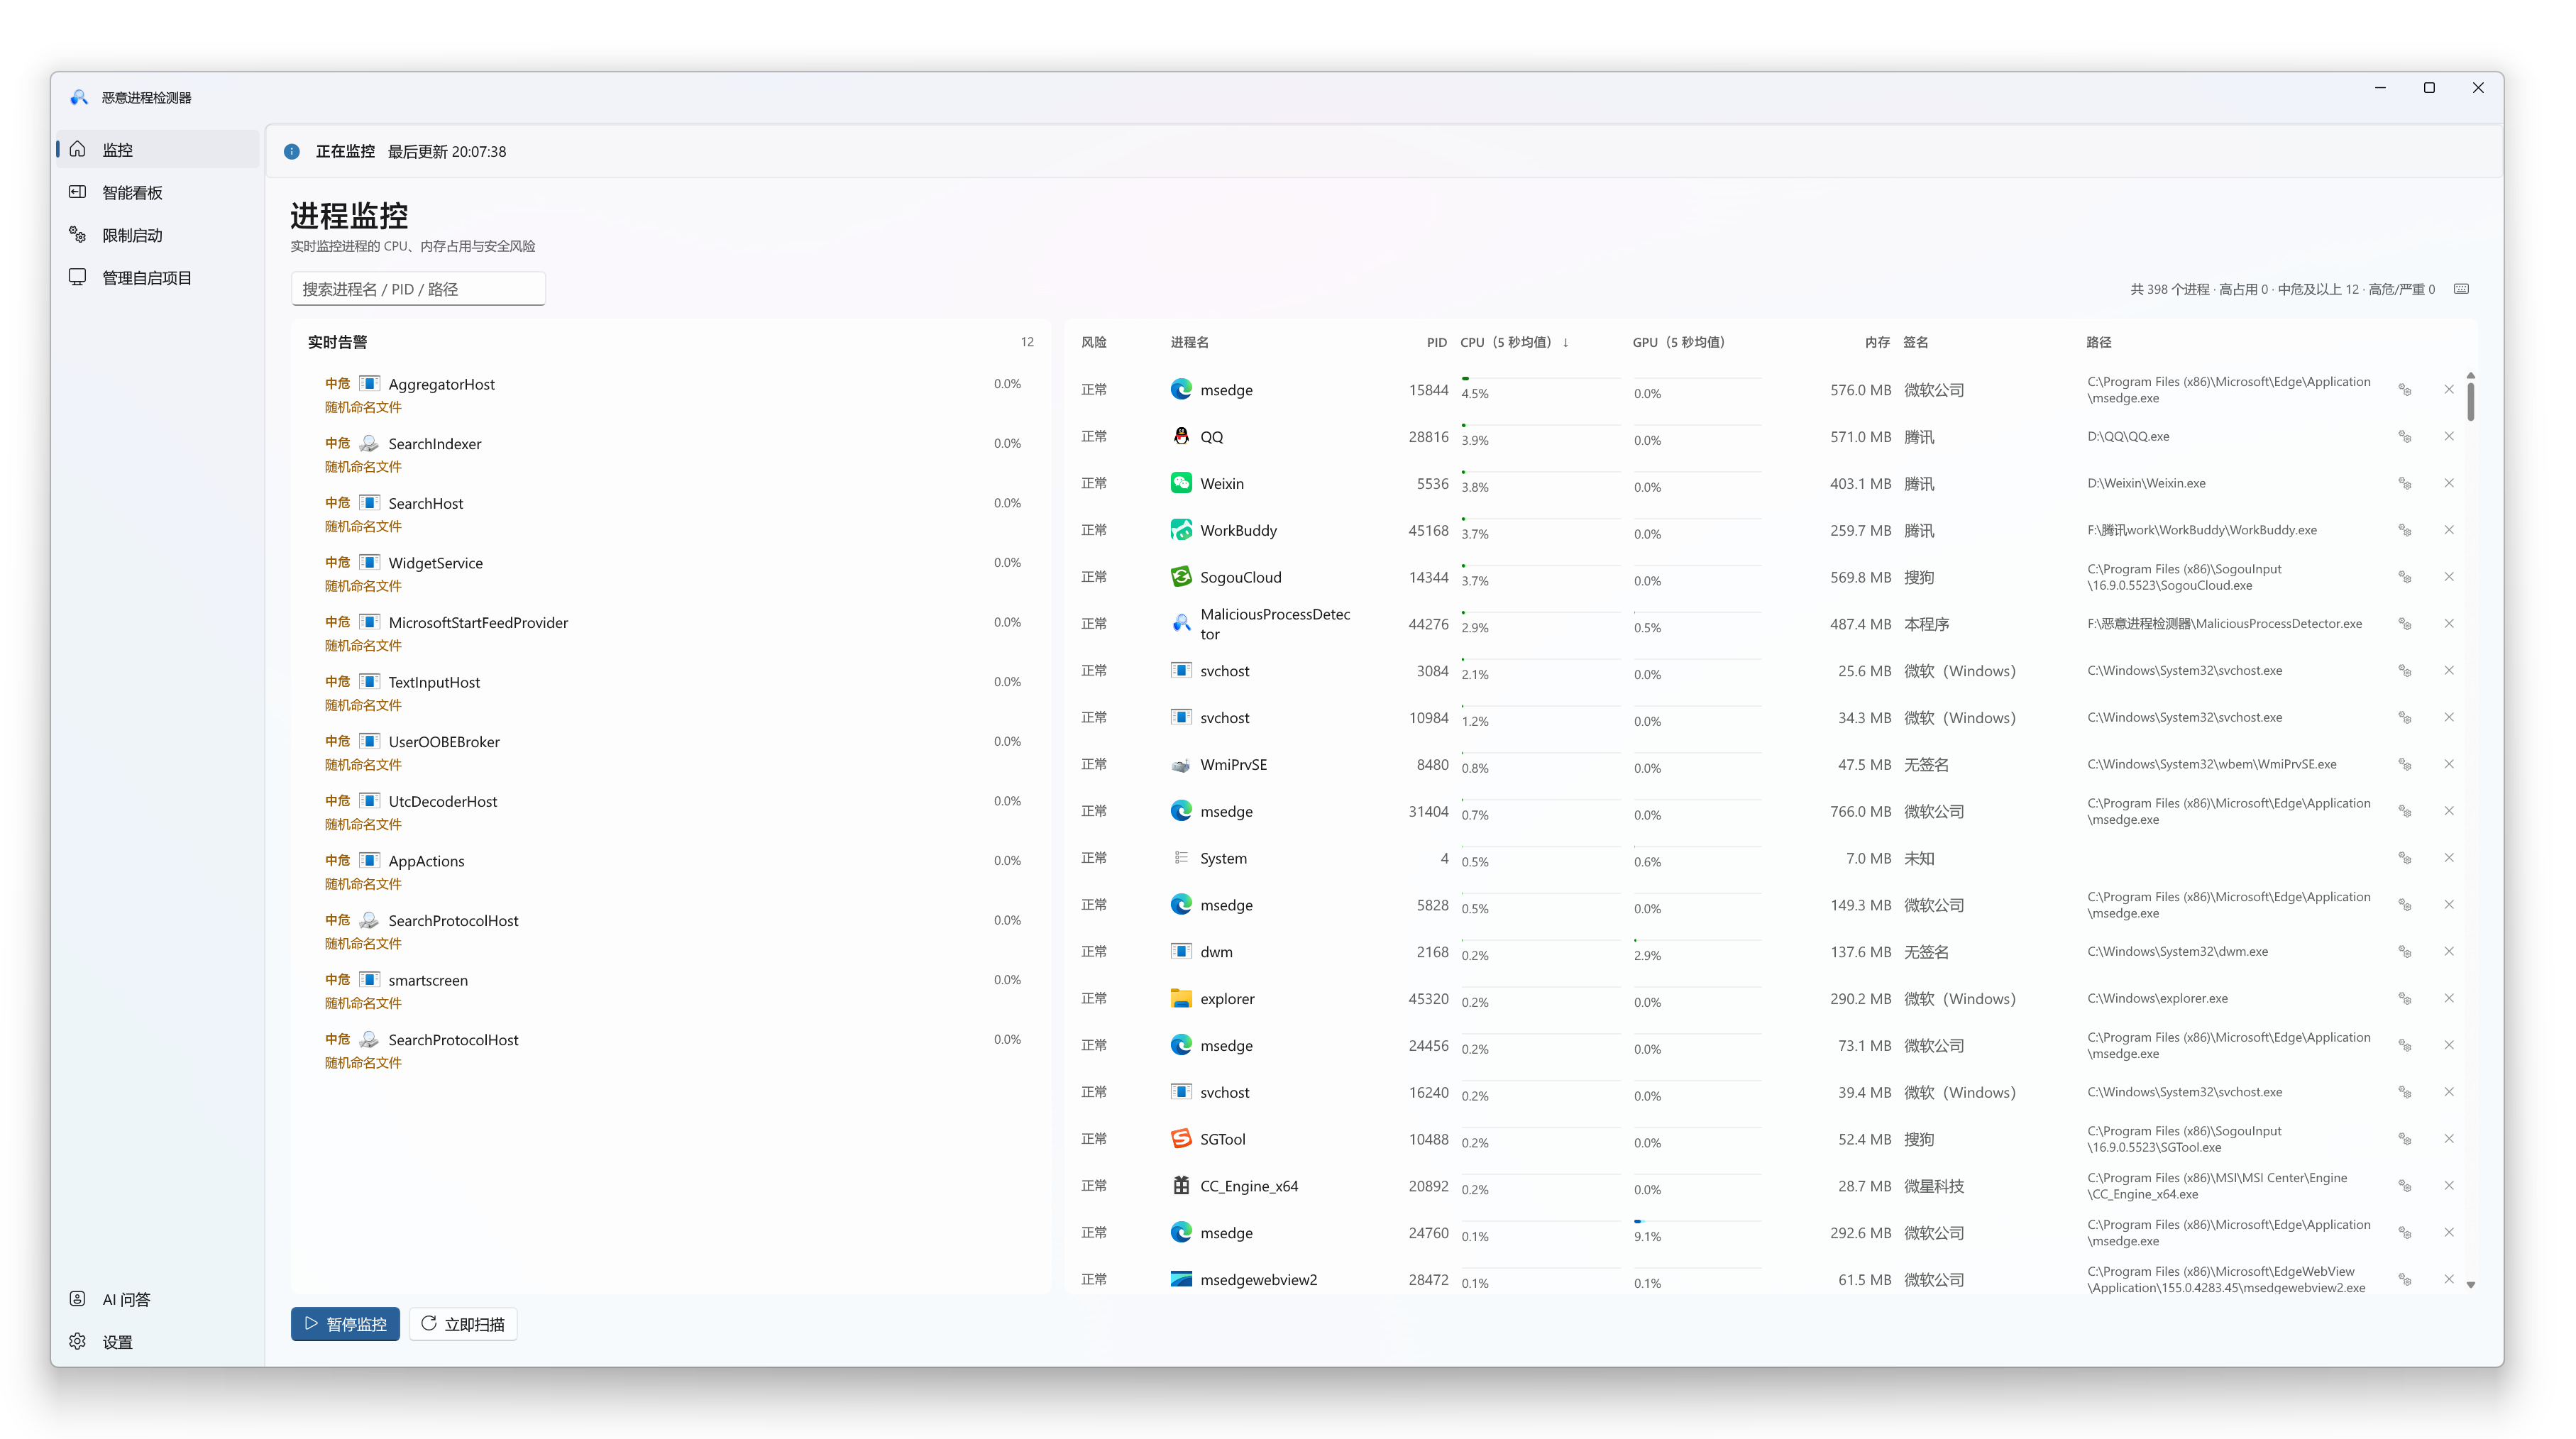
实时进程表:CPU / GPU 5 秒均值、内存、签名状态、完整路径、风险分级,可一键结束可疑进程。
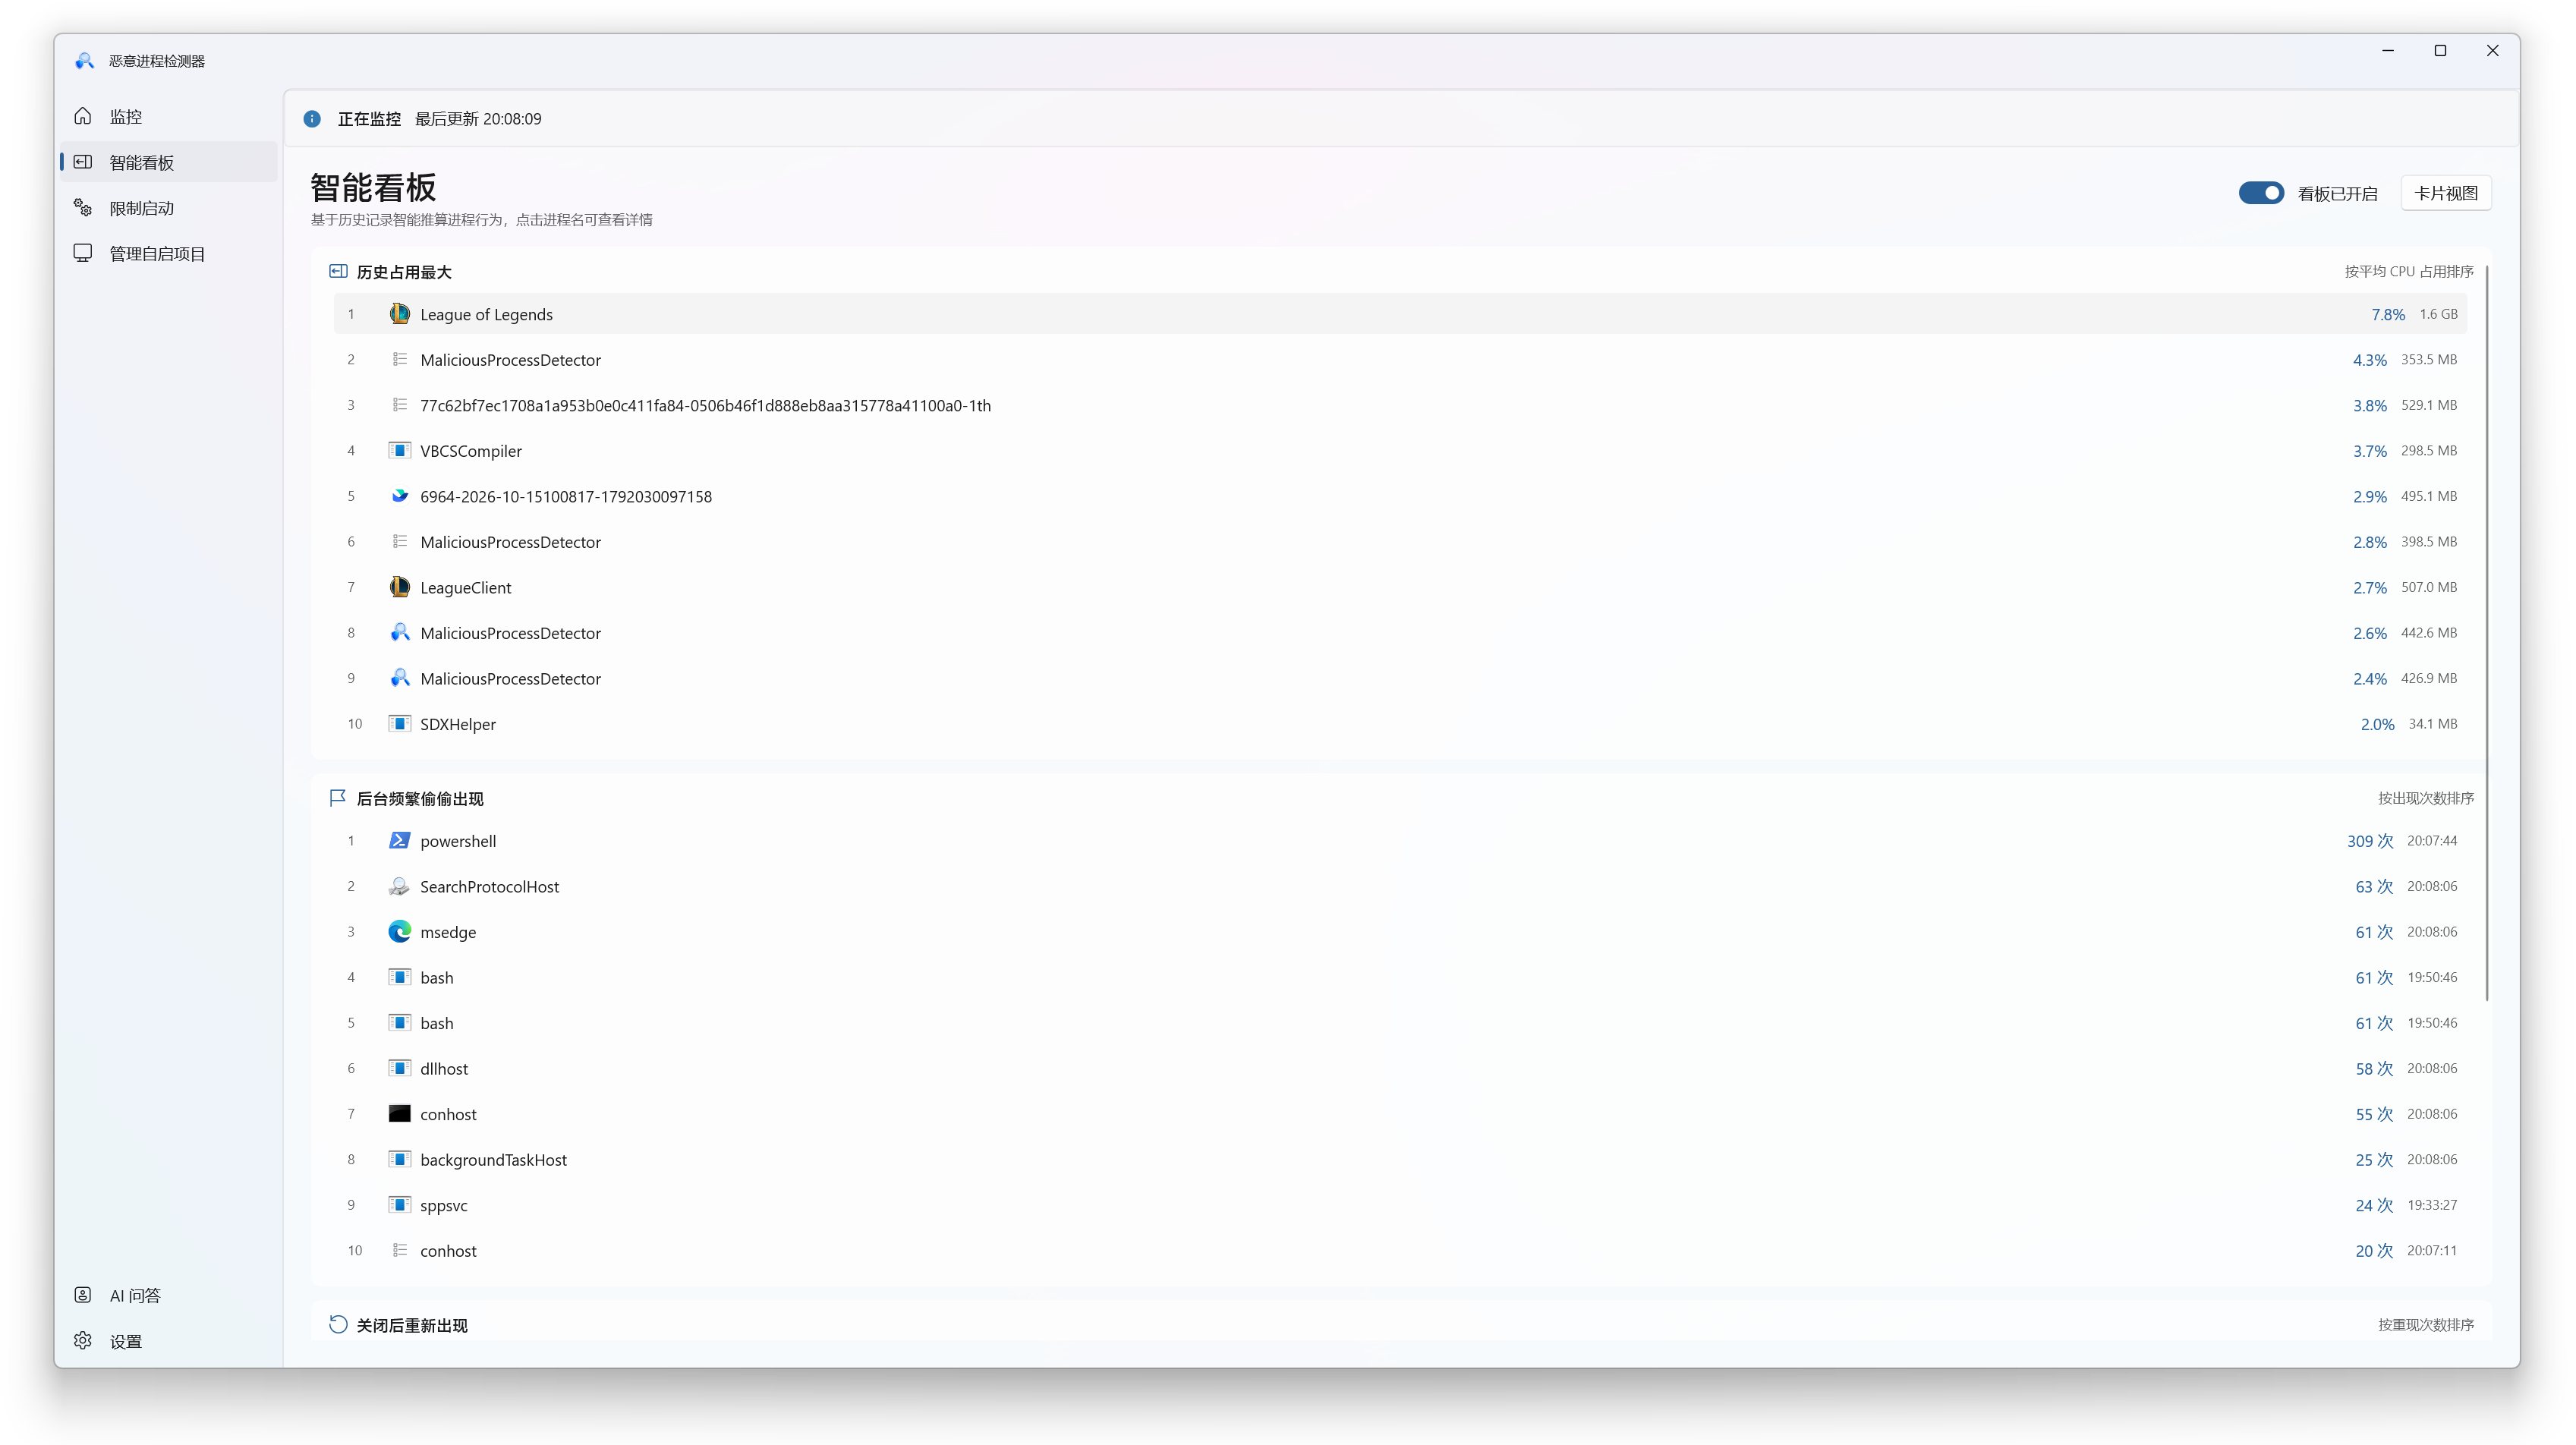
三大排行直击可疑行为:占用最大、后台频繁偷偷出现、关闭后重现。历史跨会话累积。
强力禁止指定程序运行,运行即强制结束并通知。一键添加,流氓软件无处遁形。
对重点程序建立基线并持久化监控列表,随时打开所在文件夹或结束进程。
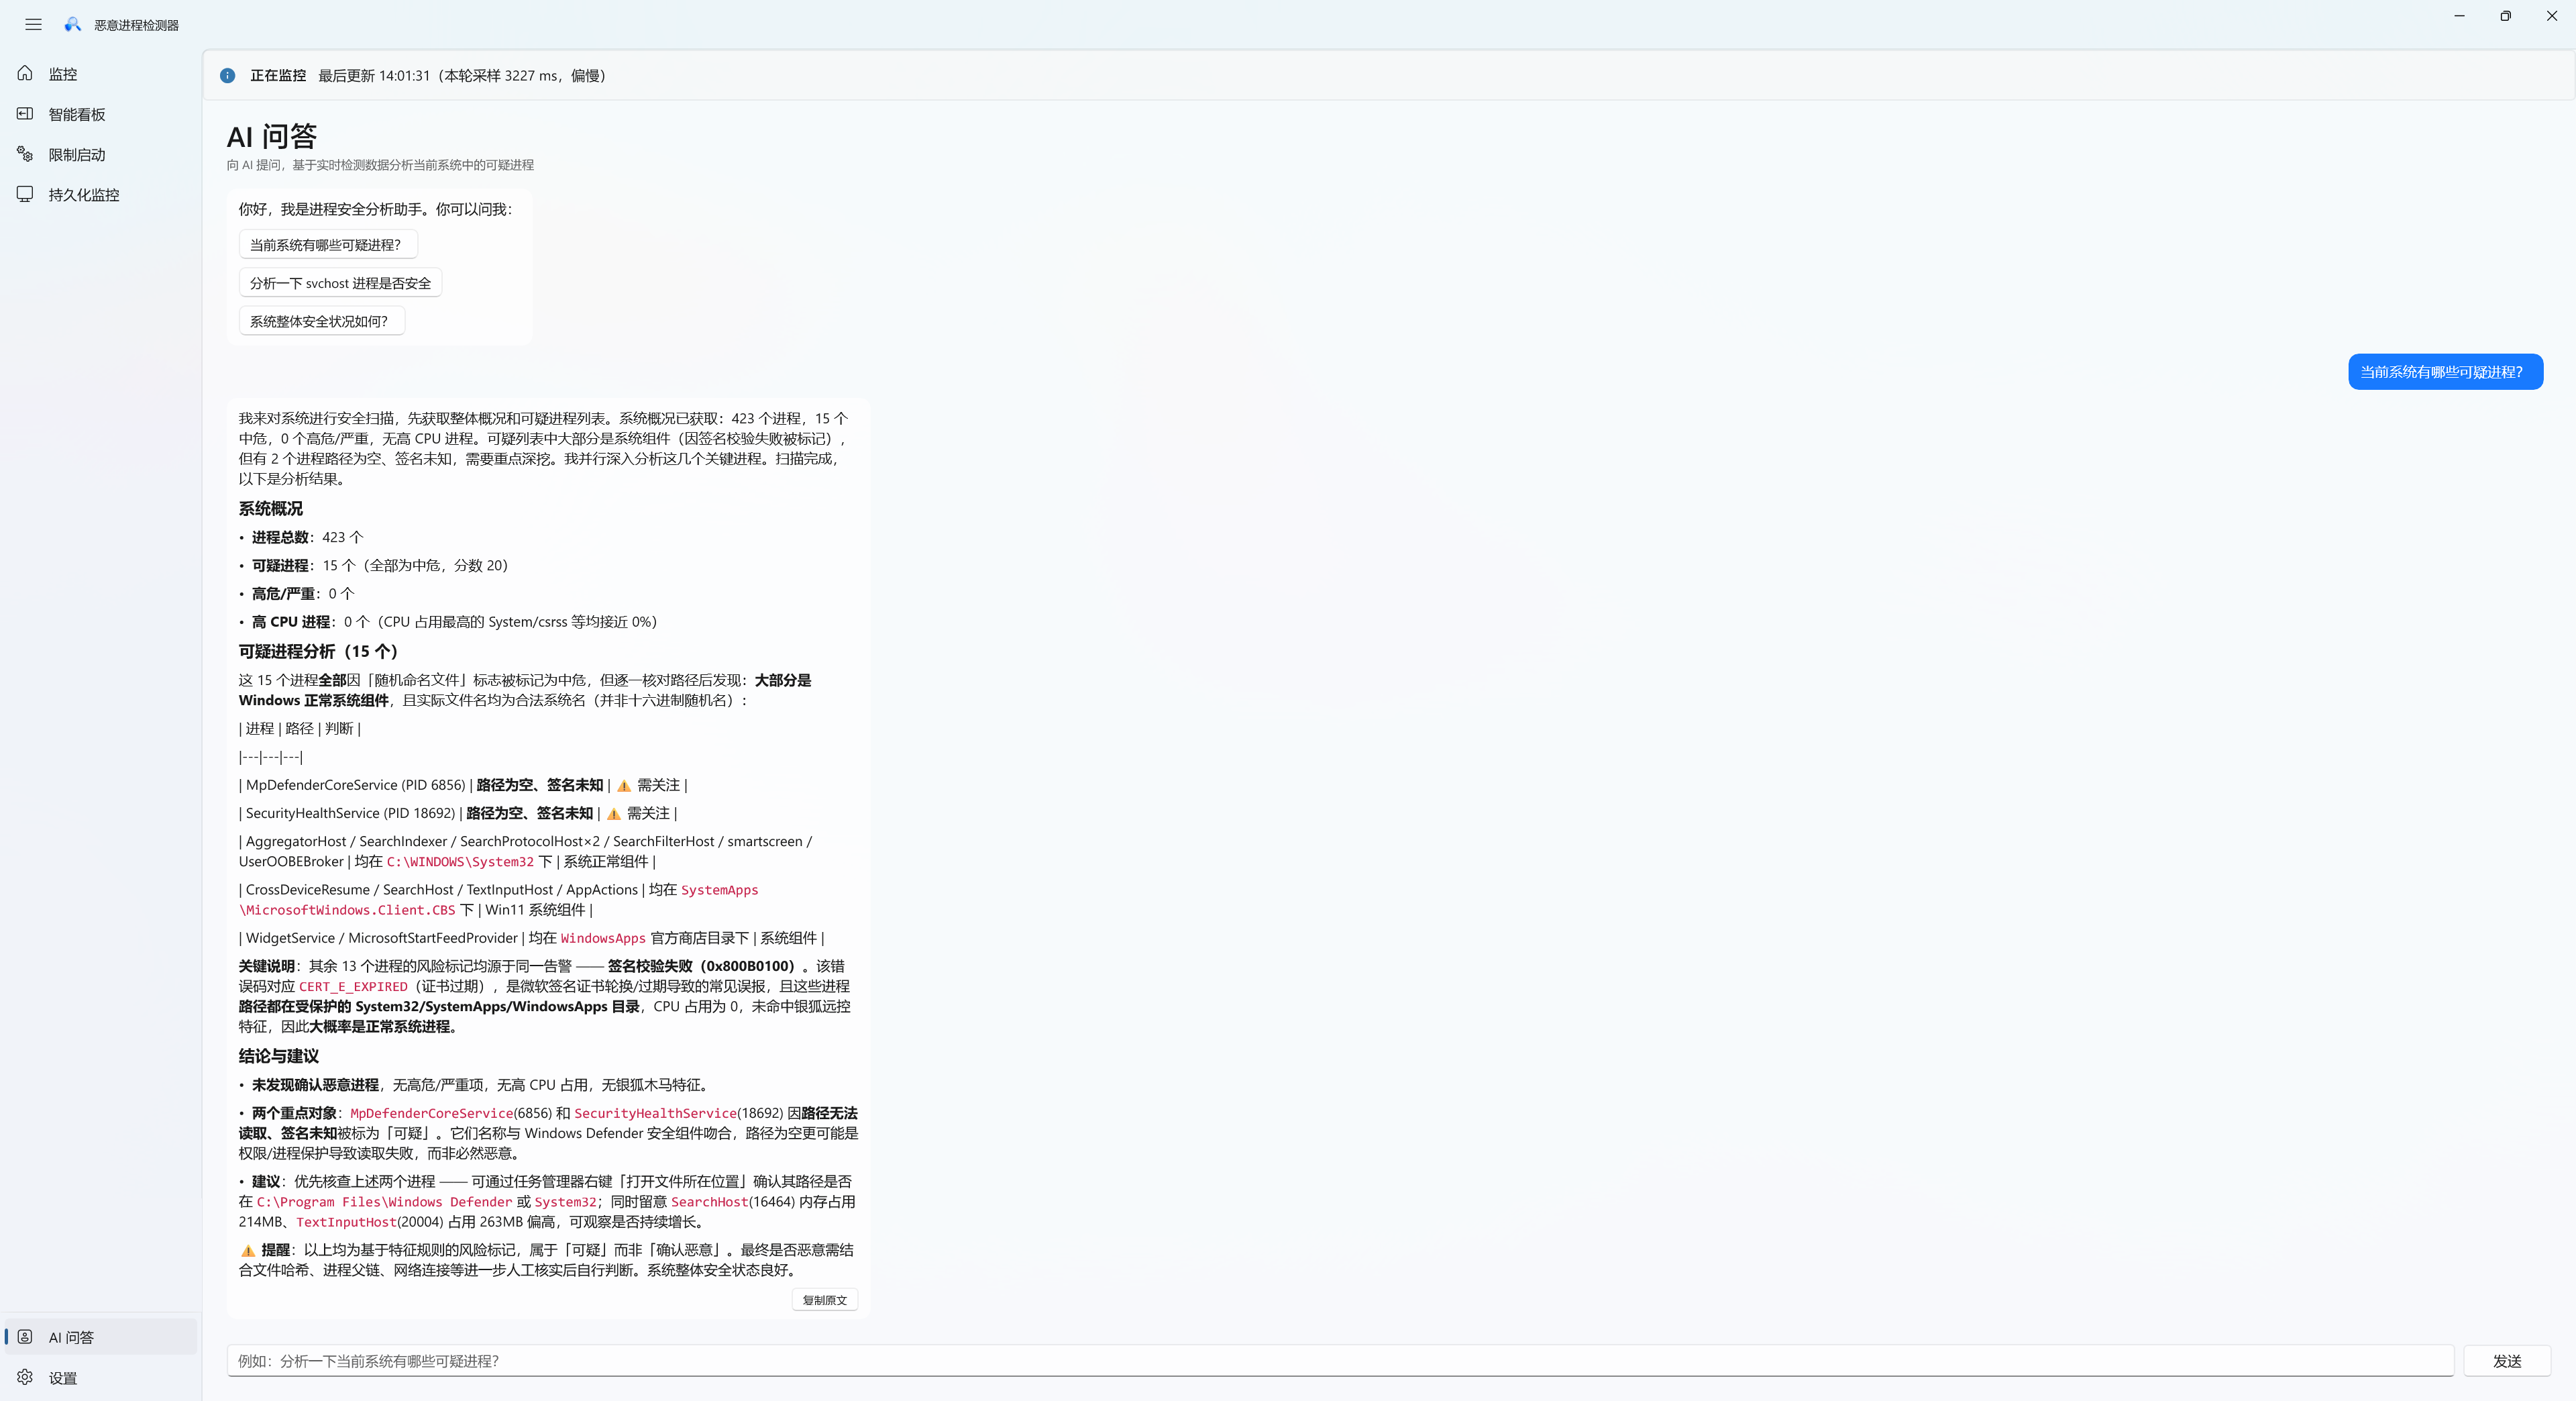
接入大模型与 MCP,实时拉取台前高占用进程数据,问一句,AI 帮你分析可疑点。
危险进程、CPU 超阈值、进程无响应、发现新版本——第一时间通过 Windows 通知中心提醒,可一键结束。
不只看"是不是病毒库命中",更看重签名可信度与行为是否反常,对未知木马同样有效。
UI 层只负责展示与编排,核心能力与界面解耦,采样、校验、统计独立可靠。
采样引擎 — CPU 差值核算瞬时占用与 5 秒均值,路径缓存避免重复慢读取。
双重签名校验 — WinVerifyTrust 内嵌签名 + crypt32 目录签名回退,识别伪装。
行为分析 — 综合签名、可疑目录、CPU 占用与重现行为打分分级。
AI + MCP — 调用底层实时检测数据,让大模型辅助分析台前进程。
设置持久化至本地 settings.json,支持导入 / 导出备份与恢复。